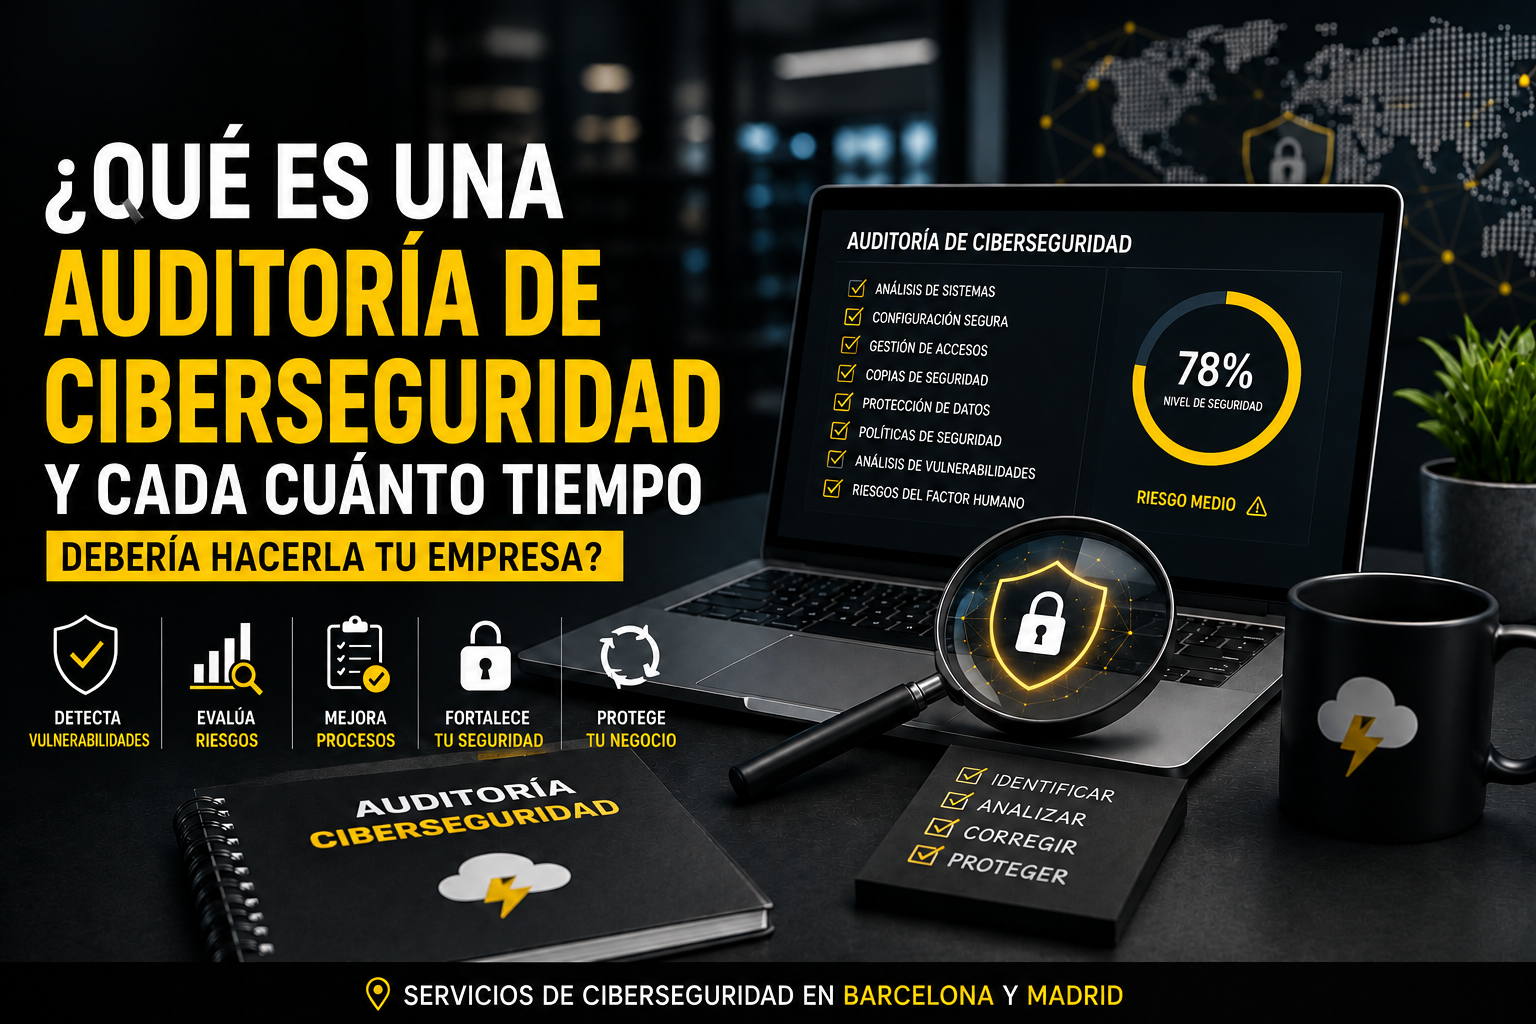
Muchas organizaciones invierten en antivirus, firewalls y herramientas de protección, pero desconocen si realmente están preparadas para afrontar una amenaza real.
La pregunta no es si una empresa dispone de medidas de seguridad.
La pregunta es si esas medidas funcionan correctamente.
Aquí es donde entra en juego la auditoría de ciberseguridad para empresas, una de las herramientas más eficaces para identificar vulnerabilidades, evaluar riesgos y conocer el nivel real de protección de una organización.
¿Qué es una auditoría de ciberseguridad?
Una auditoría de ciberseguridad consiste en analizar el estado de los sistemas, infraestructuras, aplicaciones y procedimientos de una empresa para detectar posibles debilidades antes de que puedan ser explotadas por un atacante.
Su objetivo no es únicamente encontrar problemas.
También permite establecer prioridades, definir planes de mejora y fortalecer la seguridad global de la organización.
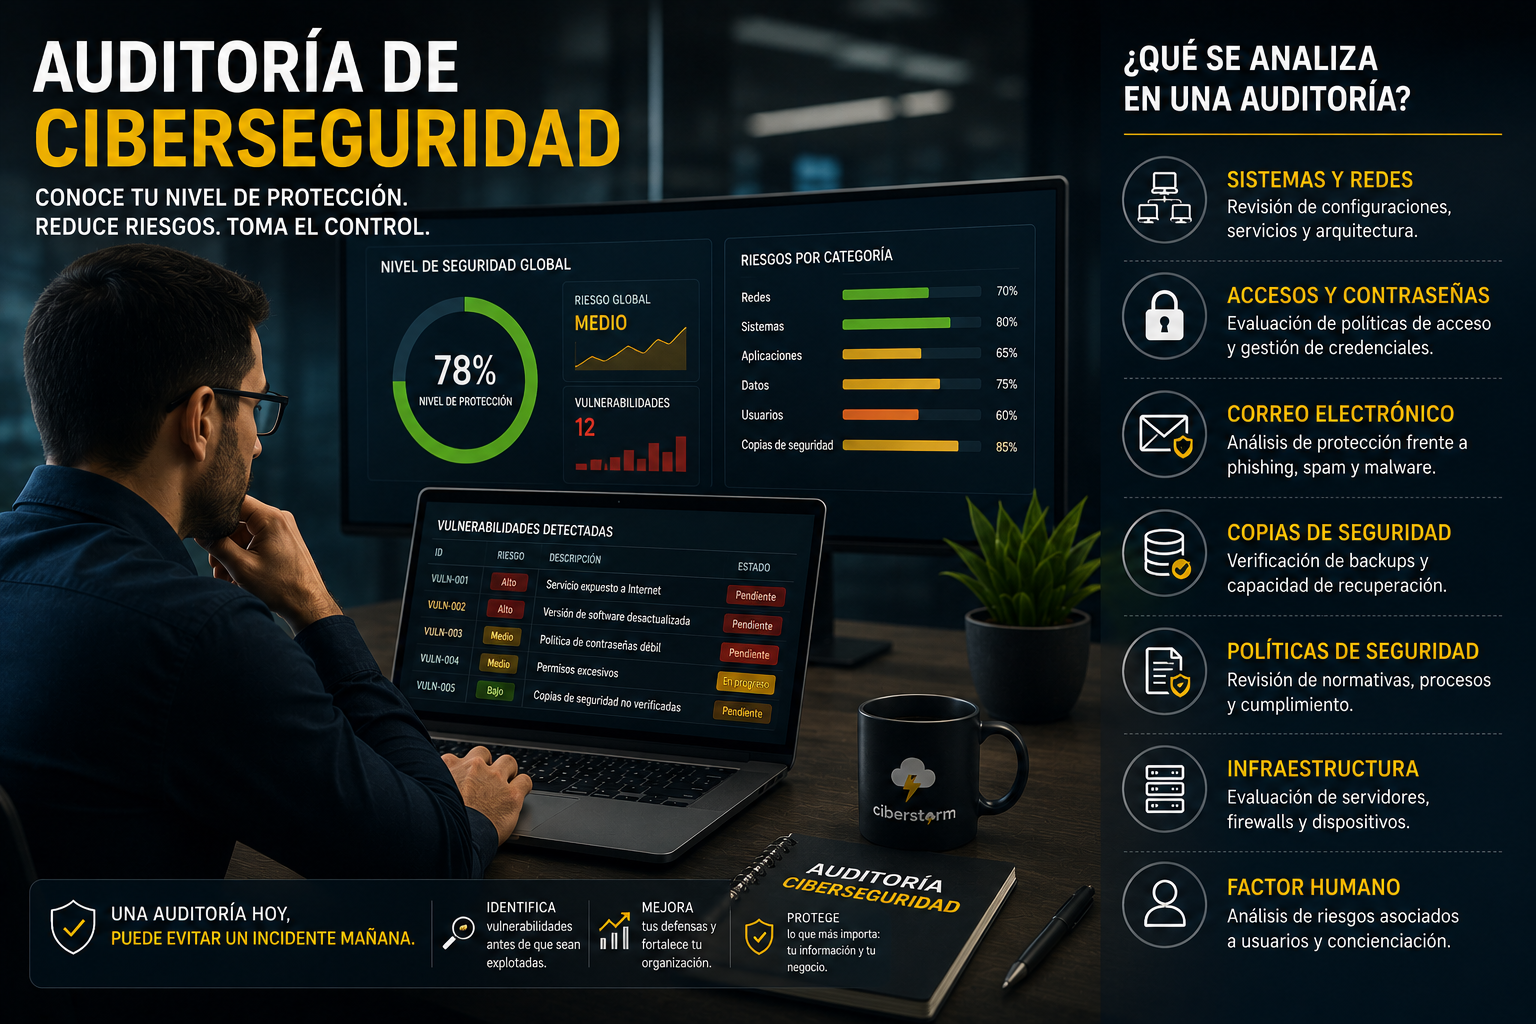
Durante una auditoría se revisan aspectos como:
Configuración de sistemas y redes.
Gestión de accesos y contraseñas.
Protección del correo electrónico.
Copias de seguridad.
Políticas de seguridad.
Infraestructura tecnológica.
Riesgos asociados al factor humano.
¿Por qué es importante realizar auditorías periódicas?
La tecnología evoluciona constantemente.
También lo hacen las amenazas.
Nuevas vulnerabilidades, cambios en la infraestructura, incorporación de empleados o la adopción de nuevas aplicaciones pueden generar riesgos que anteriormente no existían.
Por este motivo, una auditoría no debe entenderse como una acción puntual.
Debe formar parte de una estrategia continua de protección.
Las organizaciones que realizan revisiones periódicas suelen detectar problemas antes de que se conviertan en incidentes reales.
El papel del análisis de vulnerabilidades
Uno de los componentes más importantes de una auditoría es el análisis de vulnerabilidades de sistemas.
Este proceso permite identificar fallos de configuración, software desactualizado, servicios expuestos o debilidades técnicas que podrían ser aprovechadas por un atacante.
Detectar estos riesgos de forma preventiva ayuda a reducir significativamente la superficie de exposición de la empresa.
En muchas ocasiones, corregir una vulnerabilidad detectada durante una auditoría resulta mucho más sencillo y económico que gestionar un incidente de seguridad.
¿Cada cuánto tiempo debería realizarse?
No existe una única respuesta válida para todas las organizaciones.
Sin embargo, como referencia general, se recomienda realizar una auditoría de ciberseguridad para empresas al menos una vez al año.
También es aconsejable realizar revisiones adicionales cuando se producen situaciones como:
Cambios importantes en la infraestructura.
Migraciones a la nube.
Apertura de nuevas sedes.
Implantación de nuevos sistemas.
Incidentes de seguridad previos.
Procesos de crecimiento empresarial.
Cuanto más crítica sea la información que gestiona una organización, mayor debería ser la frecuencia de revisión.
¿Cuánto cuesta una auditoría informática?
Una de las preguntas más habituales es cuánto cuesta una auditoría informática.
La respuesta depende de factores como el tamaño de la organización, la complejidad de los sistemas, el número de usuarios o el alcance de la revisión.
Sin embargo, el verdadero enfoque no debería centrarse únicamente en el coste.
La pregunta más relevante es cuánto podría costar no detectar una vulnerabilidad crítica antes de sufrir un incidente.
Una auditoría bien realizada permite reducir riesgos, mejorar la seguridad y tomar decisiones basadas en información objetiva.
Una inversión en continuidad de negocio
La ciberseguridad ya no es únicamente una cuestión tecnológica.
Es una cuestión de continuidad operativa, reputación y protección de la información.
Por ello, cada vez más organizaciones buscan servicios de ciberseguridad en Barcelona y Madrid que les permitan evaluar su situación actual y desarrollar planes de mejora adaptados a sus necesidades.
Conclusión
Una auditoría de ciberseguridad para empresas permite conocer el nivel real de protección de una organización, detectar riesgos y establecer acciones de mejora antes de que se produzca un incidente.
La combinación de revisiones periódicas, análisis de vulnerabilidades de sistemas y una estrategia de seguridad adecuada ayuda a reducir riesgos y proteger los activos más importantes de la empresa.
En Ciberstorm ayudamos a organizaciones de todos los tamaños a evaluar su nivel de exposición, identificar vulnerabilidades y diseñar planes de mejora que refuercen su seguridad y continuidad de negocio mediante servicios especializados de auditoría y protección avanzada.