SOC gestionado 24x7: qué es y cuándo lo necesita tu pyme
Respuesta rápida: un SOC gestionado (Security Operations Center como servicio) es un equipo externo que vigila 24 horas los 7 días los sistemas de tu empresa, analiza las alertas, descarta los falsos positivos y actúa cuando detecta una amenaza real. Es una alternativa realista a montar un equipo propio de seguridad, que exige varios analistas en turnos. Lo necesita sobre todo una pyme que no tiene vigilancia fuera de horario, maneja datos sensibles o debe cumplir exigencias de clientes o normativa.
¿Qué es un SOC y qué hace un SOC gestionado?
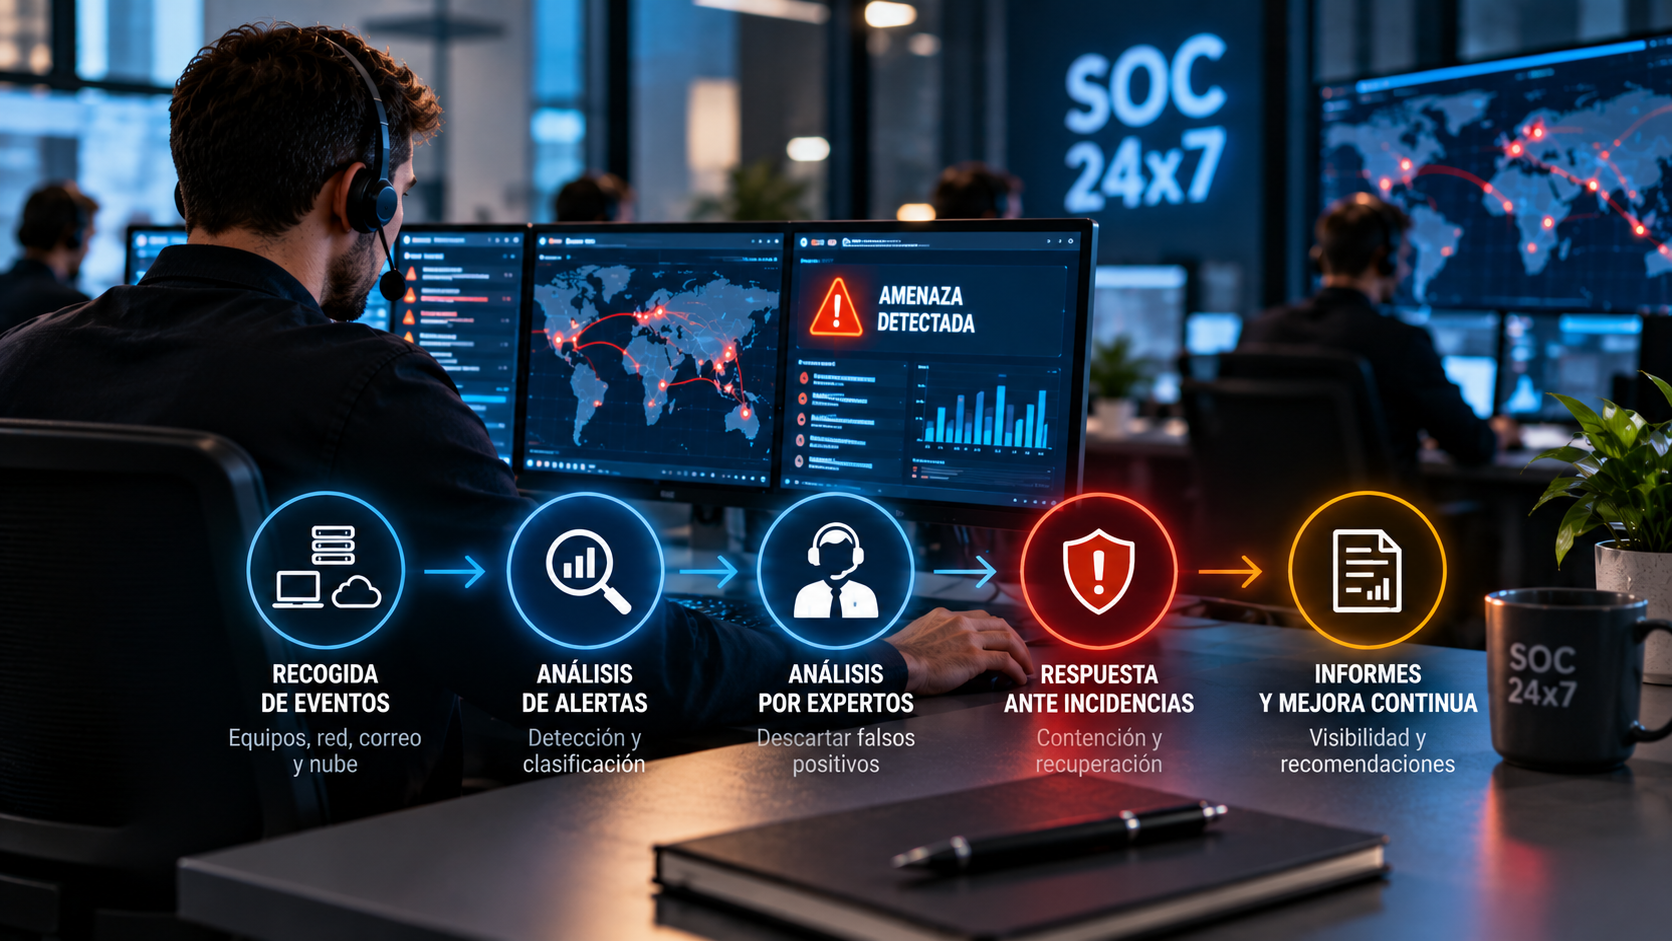
Un SOC es el “centro de mando” de la seguridad: recoge eventos de equipos, red, correo y nube, los correlaciona y decide qué es un incidente. En un SOC gestionado esa vigilancia la presta un proveedor. En Ciberstorm, el SOC ofrece vigilancia 24x7 con análisis de alertas y respuesta según el alcance contratado.
SOC, antivirus, SIEM y MDR: en qué se diferencian
Solución | Qué hace | Limitación |
Antivirus / protección de endpoint | Bloquea amenazas conocidas en el equipo | No vigila toda la red ni correlaciona eventos |
SIEM | Recoge y correlaciona logs | Necesita personas que interpreten las alertas |
MDR | Detección y respuesta gestionada, normalmente centrada en endpoints | Alcance más acotado que un SOC completo |
SOC gestionado | Vigilancia continua con analistas, análisis y respuesta | Hay que definir bien el alcance |
Cuándo conviene contratar un SOC gestionado
• Nadie vigila tus sistemas fuera del horario laboral.
• Tu equipo de IT es pequeño y no puede revisar alertas a diario.
• Gestionas datos personales, industriales o confidenciales.
• Tus clientes, tu seguro o la normativa te piden evidencias de monitorización.
• Has sufrido un incidente y quieres que no se repita.
Qué incluye un buen servicio de SOC
1. Monitorización continua de endpoints, red, correo y servicios en la nube según alcance.
2. Análisis y clasificación de alertas por analistas.
3. Respuesta ante incidentes según lo pactado.
4. Informes periódicos comprensibles para la dirección.
5. Mejora continua y recomendaciones.
7 preguntas para elegir proveedor de SOC
1. ¿Qué fuentes monitoriza exactamente?
2. ¿El servicio es realmente 24x7 y quién responde de noche?
3. ¿Qué tiempos de respuesta se comprometen?
4. ¿Qué acciones se ejecutan sin pedirte permiso y cuáles no?
5. ¿Qué informes recibirás y con qué frecuencia?
6. ¿Qué tecnología utiliza? Ciberstorm trabaja con fabricantes como Fortinet, SentinelOne, ESET, Veeam, Huawei, Aruba y Huntress.
7. ¿Ayuda a cumplir exigencias de normativa y de clientes?
El SOC se combina bien con un firewall gestionado y un buen plan de respuesta, como explicamos en ransomware: qué hacer y qué no.
Preguntas frecuentes
¿Qué es un SOC gestionado? Un servicio externo de vigilancia y respuesta ante amenazas, las 24 horas, todos los días.
¿Un antivirus no es suficiente? Protege el equipo, pero no vigila toda la infraestructura ni correlaciona señales de distintos sistemas.
¿Cuánto cuesta un SOC? Depende del número de equipos, fuentes y del alcance contratado; pide un presupuesto con alcance detallado.
¿Es solo para grandes empresas? No: externalizarlo lo hace accesible para pymes que no pueden mantener un equipo propio 24x7.
¿Qué diferencia hay entre SOC y MDR? El MDR suele centrarse en endpoints; el SOC abarca más fuentes y puede ser más amplio.
¿Quieres saber qué alcance necesitas? Habla con Ciberstorm y valoramos qué vigilar en tu empresa. Contacta con nosotros.