NIS2 en España: ¿afecta a tu empresa y cómo prepararte?
Respuesta rápida: NIS2 es la directiva europea de ciberseguridad (Directiva UE 2022/2555) que obliga a las empresas de sectores esenciales e importantes a gestionar sus riesgos, notificar incidentes en plazos muy cortos y responder desde la dirección. Afecta, en general, a medianas y grandes empresas de ciertos sectores y, de forma indirecta, a sus proveedores. Aunque la ley española de transposición aún estaba en tramitación según las últimas fuentes que hemos consultado, conviene empezar a prepararse ya. [Revisar el estado de la ley antes de publicar]
¿Qué es la directiva NIS2?
Es la norma europea que sustituye a la directiva NIS de 2016 y amplía sectores, obligaciones y sanciones. Cada país debe incorporarla a su legislación; el plazo de transposición era el 17 de octubre de 2024.
¿En qué punto está en España?
El Consejo de Ministros aprobó en enero de 2025 el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que traspondrá NIS2. Según las fuentes consultadas, la tramitación seguía abierta durante 2026. Mientras tanto, los clientes grandes y las aseguradoras ya piden evidencias de buenas prácticas. [Verificar estado actual]
¿A qué empresas afecta?
• Sectores esenciales: energía, transporte, banca, salud, agua, infraestructuras digitales, gestión de servicios TIC y administración pública.
• Sectores importantes: servicios postales, gestión de residuos, química, alimentación, fabricación (por ejemplo, maquinaria, electrónica o vehículos), proveedores digitales e investigación.
• Tamaño: en general, medianas y grandes empresas (a partir de 50 empleados o 10 millones de euros de volumen de negocio), con excepciones por tipo de servicio.
• Cadena de suministro: aunque tu pyme no esté obligada, puede tener que cumplir si trabaja para una empresa que sí lo está.
Qué exige NIS2
• Análisis y gestión de riesgos.
• Gestión y notificación de incidentes: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes.
• Continuidad de negocio: copias de seguridad y recuperación ante desastres.
• Seguridad de la cadena de suministro.
• Autenticación multifactor, control de accesos y cifrado.
• Formación en ciberseguridad y responsabilidad de la dirección.
Sanciones previstas
La directiva fija como máximo 10 millones de euros o el 2 % de la facturación mundial para entidades esenciales, y 7 millones o el 1,4 % para importantes. Las cifras concretas dependen de la ley nacional.
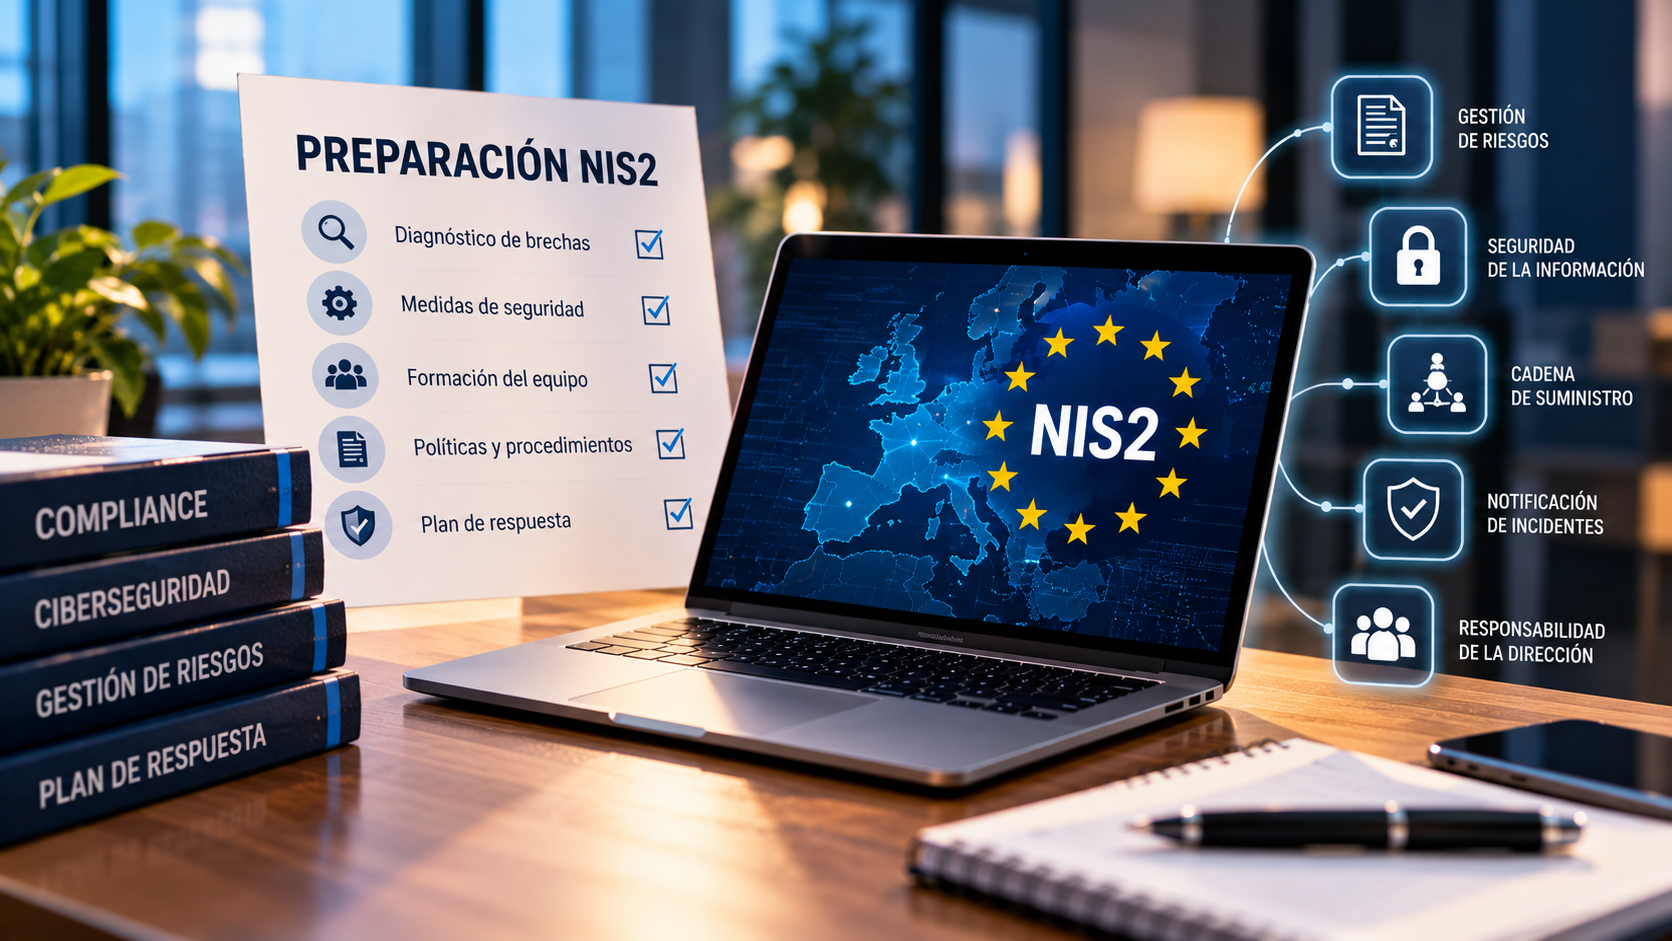
Cómo prepararte en 6 pasos
1. Averigua si te afecta (sector, tamaño, clientes).
2. Haz un diagnóstico de brechas frente a los requisitos. Una consultoría de ciberseguridad lo acelera.
3. Identifica vulnerabilidades con un análisis de vulnerabilidades.
4. Refuerza la detección y respuesta, por ejemplo con un SOC gestionado 24x7.
5. Asegura las copias con backup en la nube y prueba la recuperación.
6. Forma a tu equipo y documenta políticas, responsables y un plan de respuesta.
Preguntas frecuentes
¿Qué es NIS2 en pocas palabras? Una directiva europea que eleva las exigencias de ciberseguridad a sectores clave y a sus proveedores.
¿Mi pyme tiene que cumplir NIS2? Depende de su sector y tamaño, y de si es proveedora de una entidad obligada.
¿Cuánto tengo para notificar un incidente? La directiva prevé una alerta temprana en 24 horas, la notificación en 72 horas y un informe final en un mes.
¿Qué sanciones hay? Hasta 10 millones o el 2 % de la facturación para esenciales, y hasta 7 millones o el 1,4 % para importantes.
¿Por dónde empezar? Con un diagnóstico de brechas y un plan de acción priorizado.
¿Quieres saber si NIS2 te afecta? El equipo de Ciberstorm, empresa de ciberseguridad en Barcelona con oficinas en Sant Quirze del Vallès y Manresa, te ayuda a evaluarlo. Hablar con un especialista.